資訊安全管理架構
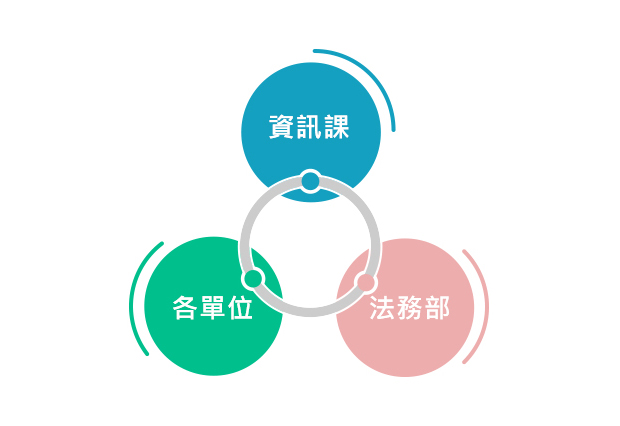
(1)推動組織
本公司於114年度將資訊安全組提升為「資訊安全管理系統推行委員會」,並通過ISO27001認證,由總管理處副總經理擔任主任委員。此委員會主要職責包括:
- 統籌與規劃資訊安全政策
- 監督政策落實與風險管理
- 主導內部稽核作業
(2)執行單位
權責單位為資訊發展管理課,並設置資安主管1名、資安專員2名。其主要職責包括:
- 負責資訊安全政策的執行與維運
- 將各項資安管理作業推展至公司各單位
- 定期宣導資安訊息,提升員工資訊安全意識
資訊安全政策
本公司致力於保障資訊系統之機密性、完整性與可用性,以降低威脅損害、確保營運持續,透過完善的ISO27001資訊安全管理系統,制定內部管控制度,提升企業信譽與市場競爭力,落實資安治理與永續經營之願景。
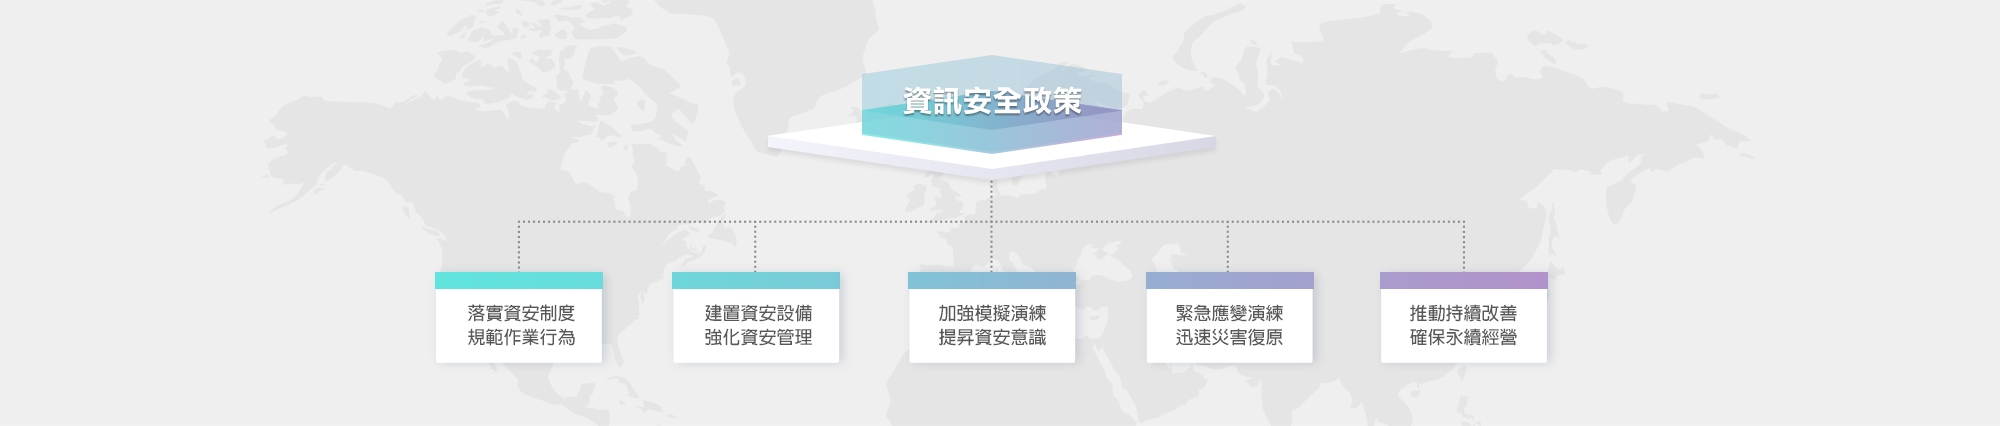
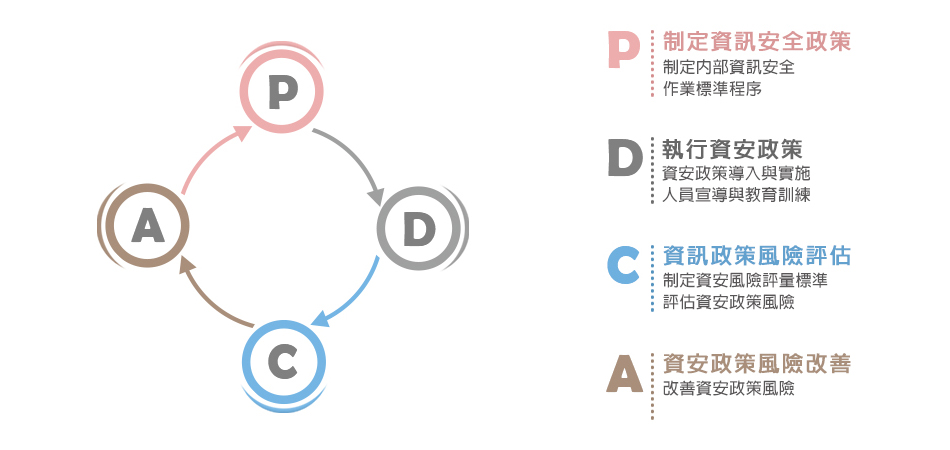
針對資訊安全之工作按制定政策、執行、查核與行動來進行活動,以確保資訊安全可靠度之目標達成
資訊安全管理措施
| 管理措施 | 說明 | 作業方式 |
|---|---|---|
| 權限管理 | 人員帳號、權限管理之管理 | 人員帳號權限管理與審核 |
| 人員帳號權限定期盤點 | ||
| 網路與資安防護 | 內/外部網路安全、潛在弱點、中毒管道防護 | 惡意郵件與行為監控 |
| 特徵碼及情資即時更新 | ||
| 防火牆政策管理 | ||
| 主機/電腦弱點檢測及更新措施 | ||
| 病毒防護與惡意程式檢測 | ||
| 系統可用性 | 系統可用狀態與服務中斷時之處置措施 | 即時監控系統日誌/網路狀態 |
| 服務中斷之應變標準程序 | ||
| 資訊備份機制 | ||
| 定期災害復原演練 | ||
| 資安意識提升 | 提升全員資安意識與應變能力 | 辦理資安教育訓練 |
| 定期發布資安宣導及議題 |
資訊安全資源投入
本公司於 114 年成立資訊安全管理系統推行委員會,持續推動資訊安全管理措施,提升資訊安全防護能力。本年度投入資源情形如下:
認證通過
本年度已通過 ISO27001:2022 認證,相關資安稽核結果無重大缺失。
新進培訓
實施新進員工資安課程及測驗。
專業進修
內外部資訊安全培訓時數達 19 小時,並且不定期參與外部研討會,取得外部威脅情資。
意識宣導
每月發布資安月報,宣導資安議題及公告,持續提升全體員工資安意識。
環境監控
建置機房環境監控機制與日誌保存管理系統,即時掌握系統運作狀況並分析異常紀錄,提升事件偵測與調查能力。
風險評估
每年定期執行資訊資產風險評估,並落實每月弱點掃描及修補作業,以有效降低資安漏洞風險。
資訊安全證書:
資安政策
保護資訊、強化信任、持續改善
資安目標
降低風險、符合法規、提升韌性
資安承諾
適時、適質、適法地守護客戶資料
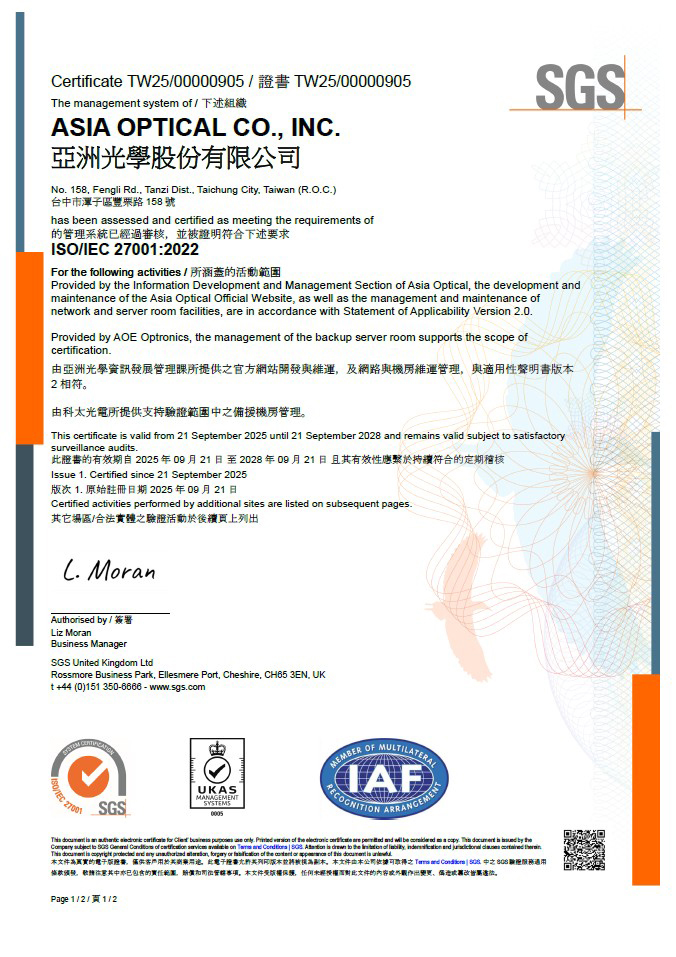
證書 TW25_00000905
有效期間:2025/09/21 ~ 2028/09/21
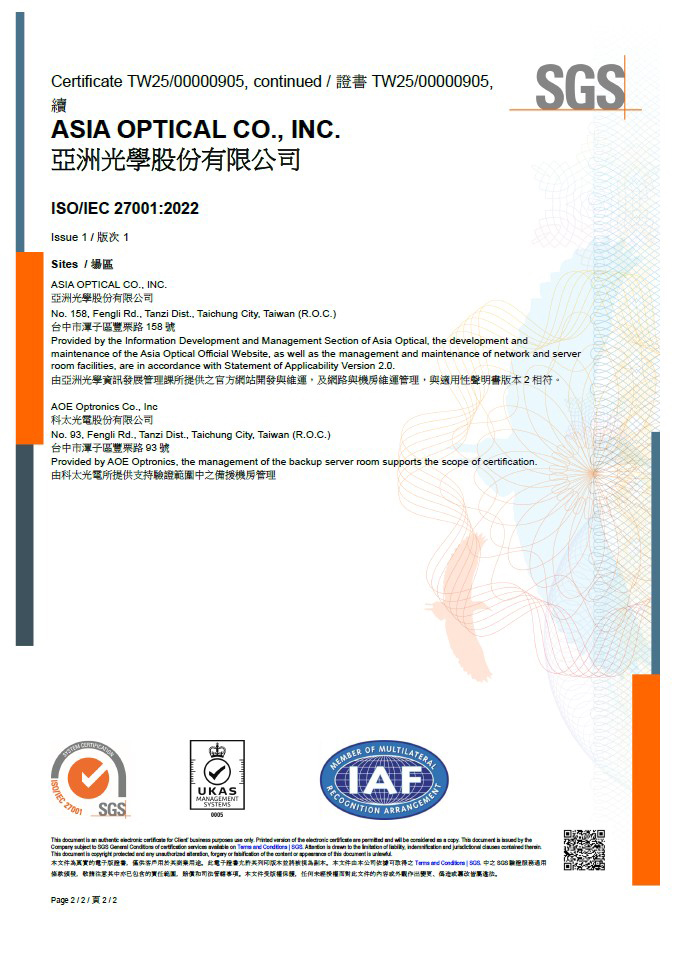
證書 TW25_00000905
有效期間:2025/09/21 ~ 2028/09/21
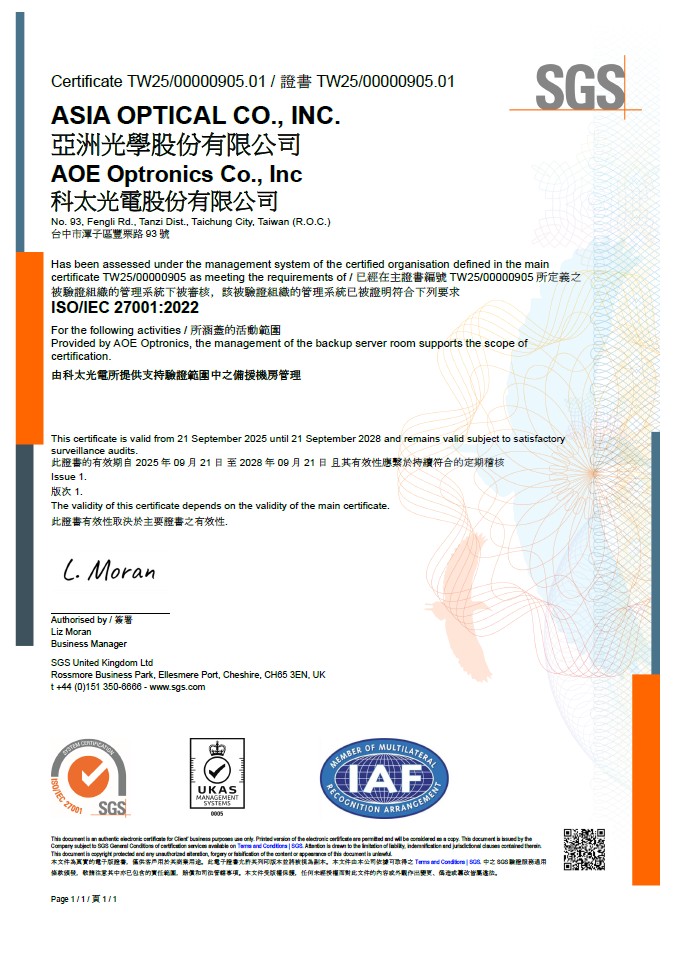
證書 TW25_00000905.01
有效期間:2025/09/21 ~ 2028/09/21